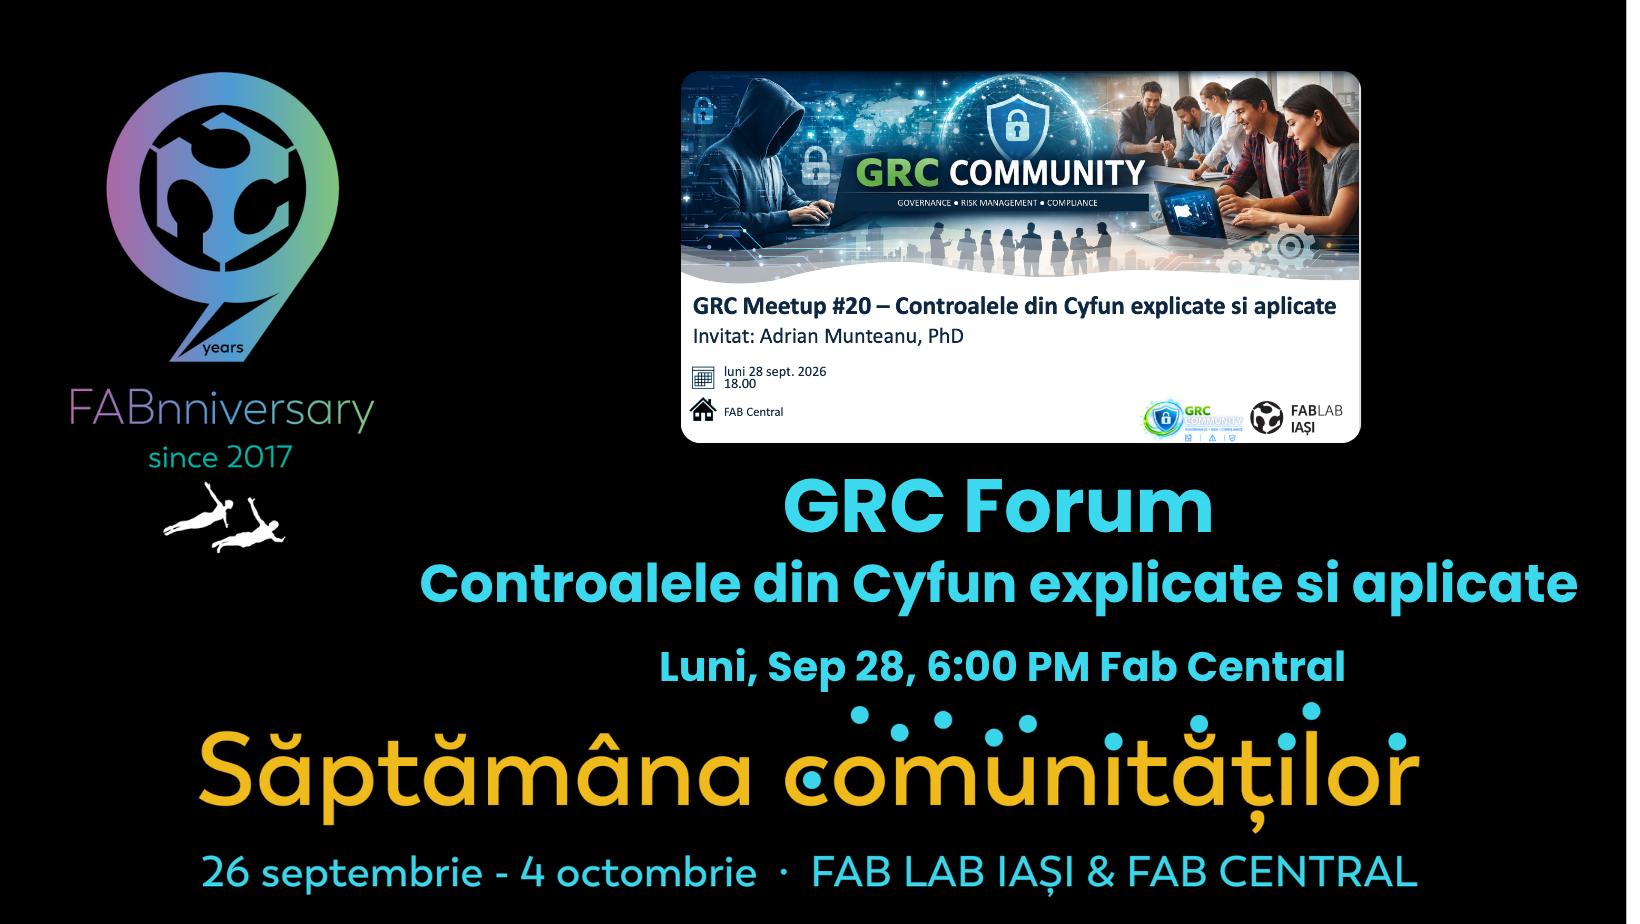
Guvernanța IT nu este un exercițiu teoretic, ci o necesitate operațională. Într-o lume în care lanțurile de aprovizionare devin tot mai interconectate și mai fragile, capacitatea de a-ți evalua propriul mediu IT și de a înțelege cum se leagă controalele între ele nu mai este un lux, ci o condiție de supraviețuire.
Acest workshop de o oră propune o abordare practică și concentrată, construită în jurul a trei întrebări esențiale:
1. Cum îți autoevaluezi corect mediul IT?
2. Cum se leagă controalele între ele?
3. Cum extindem analiza spre riscul din lanțul de aprovizionare?
Ce vei pleca cu:
- O înțelegere clară a pașilor concreti pentru o autoevaluare eficientă.
- Un model mental pentru a vedea controalele ca pe un sistem interconectat, nu ca pe o listă de verificare.
- O abordare practică de a lega guvernanța IT de reziliența lanțului de aprovizionare.
- Idei aplicabile imediat în organizația ta, indiferent de dimensiunea acesteia.
Cui se adresează:
Manageri IT și de securitate, auditori interni, specialiști în gestionarea riscurilor, responsabili cu guvernanța IT, precum și oricine dorește să înțeleagă cum poate evalua și întări controalele din organizația sa.
Format:
Sesiune interactivă de o oră, cu exemple practice, exerciții rapide de reflecție și discuții deschise. Nu este o prezentare teoretică, ci un ghid de aplicare imediată.
Invitat
Adrian Munteanu este auditor de securitate cibernetică atestat DNSC (Directoratul Național pentru Securitate Cibernetică), expert ENISA în domeniul managementului riscurilor și deține certificări relevante cum ar fi CISA (Certified Information Systems Auditor), CRISC (Certified in Risk and Information Systems Controls), CDPSE (Certified Data Protection Solution Engineer), CIPM (Certified Information Privacy Manager), ISO27001LA, COBIT, ITIL. Are o experiență de 20 de ani în misiuni de audit, consultanță și instruire în industrii diferite
Adrian este și profesor universitar doctor în cadrul Facultății de Economie și Administrarea Afacerilor – Univ. Alexandru Ioan Cuza din Iași, unde predă cursuri despre securitatea informațiilor, auditul sistemelor informaționale, guvernare și managementul serviciilor IT. A fost co-președintele filialei din România a IAPP (International Association of Privacy Professionals), membership director al ISACA Romania Chapter și instructor pentru cursurile CISA ( Certified Information Systems Auditor) și CIPM (Certified Information Privacy Manager).
Inscrie-te aici: https://luma.com/6zjs7xu8